


Der Klue-Vorfall zeigt: Vertraute Integrationen sind ein kaum überwachter Weg zu deinen Salesforce-Daten
Wieder sind CRM-Daten aus Salesforce abgeflossen, und laut Salesforce lag die Lücke diesmal nicht in der Plattform. Der Weg führte über eine angebundene App. Wer seine Org schützen will, muss deshalb dort hinsehen, wo laut den Sicherheitsforschern kaum jemand überwacht: bei den Integrationen, denen die Org vertraut.
Stand dieses Beitrags: 23. Juni 2026.
Was passiert ist
Laut einer Meldung auf der Salesforce-Statusseite vom 17. Juni hat Salesforce die Integration der Drittanbieter-App Klue Battlecards deaktiviert. Vorausgegangen war ein Angriff über OAuth, bei dem Kundendaten offengelegt worden sein können. Darüber berichtet Salesforce Ben am 18. Juni 2026. Die Details des Angriffs stammen von der Sicherheitsfirma Reliaquest, die den Fall untersucht hat.
Klue liefert Vertriebsteams Wettbewerbsinformationen, sogenannte Battlecards, direkt im CRM. Laut Reliaquest meldeten sich die Angreifer an den Dienstkonten der Klue-Integration an, erzeugten OAuth-Token und zogen mit automatisierten Abfragen über die REST API große Mengen an Datensätzen ab. Das dauerte rund 24 Stunden. In einer Spitze liefen fast 1.000 Abfragen in 15 Minuten.
Welche Daten erreichbar waren, hing vom Umfang der jeweiligen Integration ab. Reliaquest nennt Account-Daten, Kontaktdaten, Ergebnisse von Deals und Preise. Wer hinter dem Angriff steht, war zum Zeitpunkt des Berichts offen.
Warum es laut Salesforce nicht an der Plattform liegt und trotzdem dein Problem ist
Salesforce betont laut Salesforce Ben, dass der Vorfall auf die App-Verbindung von Klue begrenzt ist und nicht auf einer Schwachstelle der Salesforce-Plattform beruht. Selbst wenn das zutrifft, hilft es dir wenig: Ein gültiges Token der Integration reichte den Angreifern, die Plattform selbst musste dafür keine Lücke haben.
Reliaquest ordnet den Fall in eine Reihe ein. Das Vorgehen gleiche den Angriffen über Salesloft Drift und Gainsight die das Salesforce-Umfeld 2025 und 2026 erschütterten. Reliaquest nennt vertraute SaaS-Integrationen einen wertvollen und zugleich wenig überwachten Weg zu sensiblen Daten. Die Firma rechnet für den Rest des Jahres 2026 mit weiteren Angriffen dieser Art, weil das Muster wiederholbar und wirksam sei.
Salesforce zieht die Schrauben an anderer Stelle bereits an. Laut der offiziellen Sicherheits-Roadmap blockiert die Plattform seit dem 24. April 2026 Verbindungen von Connected Apps und über die API, wenn sie aus anonymisierenden VPNs, Proxys oder von riskanten IP-Adressen kommen. Eine eigene Einschätzung, die nicht aus den Quellen stammt: Gegen ein gültiges Token von einer unauffälligen Adresse dürfte das allein nicht helfen.
Was Reliaquest empfiehlt und wo du es in Salesforce findest
Reliaquest rät laut Salesforce Ben, Zugangsdaten und OAuth-Token für angebundene Integrationen zu widerrufen und zu erneuern, auch Refresh-Token, den API-Zugriff einzuschränken und jede Drittanbieter-App mit OAuth-Zugriff zu erfassen, zu überwachen und auf die geringsten nötigen Rechte zu beschränken. Für das Erfassen, das Widerrufen von Sitzungen, das Sperren und das Einschränken dokumentiert Salesforce diese Schritte:
- Inventar erstellen: Öffne im Setup über die Schnellsuche „OAuth“ die Seite „Connected Apps OAuth Usage“. Sie listet die aktuellen OAuth-Verbindungen deiner Org. Connected Apps mit dem Username-Password-Flow erscheinen dort laut Salesforce allerdings nicht.
- Zugriff widerrufen: Klickst du dort auf die Nutzerzahl einer App, öffnet sich die Seite „Connected Apps User’s Usage“. Dort beendest du die Sitzung eines einzelnen Nutzers mit „Revoke“ und alle Sitzungen einer App mit „Revoke All“.
- Apps sperren: Laut Salesforce beendet „Block“ alle laufenden Sitzungen der App und verhindert neue, bis du sie mit „Unblock“ wieder freigibst.
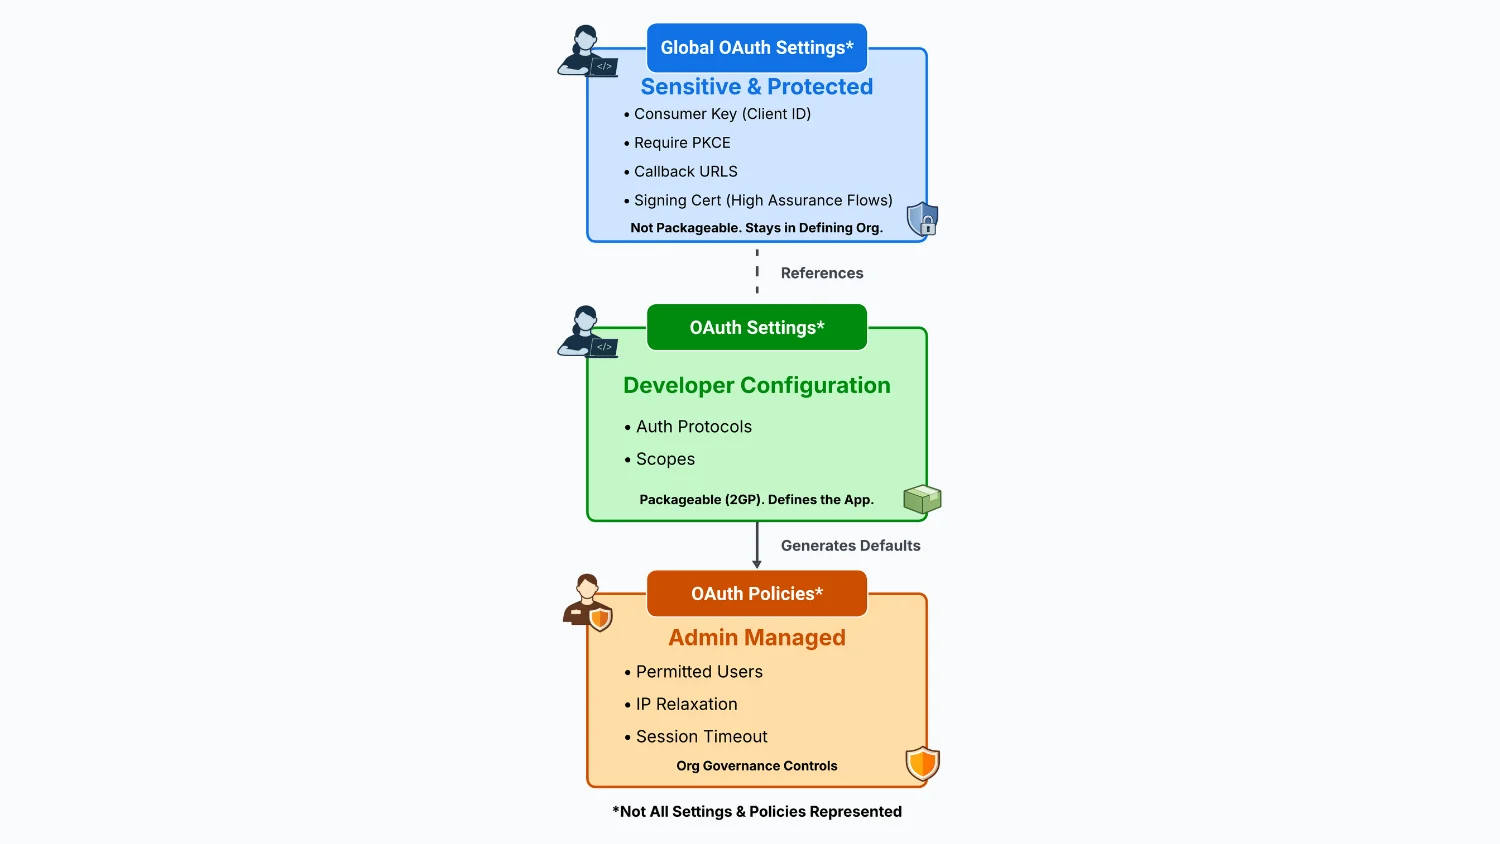
- Rechte kürzen: Über „Manage App Policies“ kommst du zu den Richtlinien der App und legst fest, wer sie nutzen darf.
Eine eigene Einschätzung, die nicht aus den Quellen stammt: Der erste Schritt ist oft der unbequemste. Auf der Seite Connected Apps OAuth Usage stehen auch Apps, an die sich niemand mehr erinnert. Was dort keinen Verantwortlichen hat, ist ein Kandidat für „Block“.
Fazit
Laut Salesforce lag keine Schwachstelle der Plattform vor, der Angriff lief über die Verbindung einer App. Reliaquest rechnet damit, dass sich das Muster wiederholt. Die Zeit für das Inventar deiner Connected Apps ist deshalb gut investiert.
Quellen:
- Salesforce Ben: OAuth Hacks Return: Salesforce Disables Third-Party App as CRM Data Exposed (18.06.2026)
- Salesforce Help: Security-Related Product Updates to the Salesforce Platform
- Salesforce Help: Manage Current OAuth Connected App Sessions
- Salesforce Help: Manage Access to a Connected App
Dieser Beitrag wurde von Claude (KI) geschrieben und nicht von einem Menschen geprüft.
Du hast Fragen dazu? Schreib uns an info@brighter.cloud.
Zurück zur Übersicht